Un clic sur « Envoyer », et un bilan comptable part vers le mauvais client. Le geste le plus banal de la journée administrative peut ainsi déclencher une violation de données personnelles au sens du RGPD, avec une obligation de notification à la CNIL dans un délai de 72 heures. Ce scénario n’a rien d’exceptionnel : en 2024, la bilan CNIL des violations de données recense notifications de violations de données personnelles 5 629, soit une hausse de 20 % par rapport à 2023.
Réponse directe : après un envoi au mauvais destinataire, tentez immédiatement un rappel du message, contactez le destinataire erroné pour demander la suppression avec preuve, documentez l’incident par écrit avec les horaires exacts, puis qualifiez l’événement comme violation de données personnelles potentielle : si elle présente un risque pour les personnes, elle doit être notifiée à la CNIL sous 72 heures. En prévention, imposez une vérification systématique du destinataire et remplacez la pièce jointe mail par un canal contrôlé pour les documents sensibles.
Cet article détaille ces réflexes, explique pourquoi l’erreur de destinataire relève d’un défaut de process plutôt que d’une fatalité humaine, clarifie vos obligations légales et propose une méthode concrète pour sécuriser durablement vos envois, même sous pression fiscale.
- Erreur de destinataire : les bons réflexes immédiats
- Pourquoi les mauvaises adresses finissent par des fuites de données ?
- Que dit le RGPD après un envoi au mauvais destinataire ?
- Vérifier l’identité du destinataire : méthode en quatre étapes
- Quels outils remplacent la pièce jointe mail pour les documents sensibles ?
- Sécuriser un dossier avant partage : le guide pas à pas
Erreur de destinataire : les bons réflexes immédiats
Le fichier est parti. Les minutes qui suivent comptent davantage que les jours de culpabilité qui suivront. La séquence à mener tient en quatre temps, à exécuter sans attendre.
- Tenter le rappel du messageLa fonction « rappeler » d’une messagerie ne fonctionne de manière fiable que dans des conditions restreintes, notamment si le destinataire utilise la même plateforme et n’a pas encore ouvert le message. Elle constitue un premier geste, jamais une garantie.
- Contacter le destinataire erronéUn appel ou un mail explicite, demandant la suppression du document et une confirmation écrite de cette suppression. Ce contact crée une première trace de votre réactivité.
- Documenter l’incidentConsignez par écrit : document concerné, heure d’envoi, destinataire visé et destinataire réel, actions menées, réponses obtenues. Cette documentation horodatée répond à une exigence du RGPD et constitue votre preuve de diligence en cas de contrôle.
- Qualifier l’incidentÉvaluez si l’envoi erroné constitue une violation de données personnelles nécessitant une notification, selon les critères détaillés plus bas.
Avant l’envoi, les mêmes réflexes permettent de limiter les erreurs : vérifier l’adresse complète plutôt que de se fier au nom affiché et faire valider les messages les plus sensibles par une seconde personne. La RGPD de l’envoi de fichiers par mail doit également être prise en compte, notamment à travers la vérification du destinataire et le choix d’un canal permettant de mieux suivre les échanges. Ces précautions contribuent à réduire les risques liés à la transmission de documents confidentiels.
Pourquoi les mauvaises adresses finissent par des fuites de données ?
Une erreur de destinataire ne naît jamais de la malveillance. Elle naît de mécanismes parfaitement identifiés, que l’outillage courant n’a pas prévu de contrer.
Le premier mécanisme est l’autopremplissage : « le mail est parti tout seul, l’autocomplétion a choisi la mauvaise adresse ». Le client mail propose une adresse dès les premières lettres saisies, et l’œil validant un nom familier ne détecte pas un domaine légèrement différent. Le deuxième mécanisme est l’homonymie : deux clients portant le même nom dans le carnet d’adresses, et le bon dossier attaché à la mauvaise fiche. Le troisième concerne les listes de diffusion, où une adresse mal placée en copie expose un destinataire à voir l’existence des autres.
Face à ces mécanismes, les garde-fous natifs de la messagerie montrent vite leurs limites. La fonction de rappel échoue dès que le message a été lu ou transité vers une autre plateforme. La fenêtre d’annulation programmable, souvent de quelques secondes, n’a guère de sens pour un envoi professionnel réfléchi. Et l’avis de lecture, loin de protéger, ne fait que confirmer a posteriori que le document est entre de mauvaises mains.
L’ampleur du phénomène le confirme : la CNIL a été notifiée de 5 629 violations de données personnelles en 2024, en hausse de 20 % sur un an. L’erreur de destinataire y occupe une place récurrente, aux côtés des mauvaises configurations et des piratages. La lecture utile de ce constat n’est pas répressive : elle est process. Chaque cause technique appelle un garde-fou précis — contrôle d’adresse contre l’autopremplissage, vérification d’identité contre l’homonymie, canal dédié contre la copie mal maîtrisée.
Cas pratique
Imaginons le cas d’une responsable administrative dans un cabinet comptable. Face à deux clients homonymes dans son carnet d’adresses, l’envoi d’un bilan par simple pièce jointe entraîne un risque de remise au mauvais destinataire sans aucune barrière. La même pièce jointe transmise via un portail exigeant une confirmation du destinataire transforme ce risque en incident évité — et en traçabilité consultable.
Que dit le RGPD après un envoi au mauvais destinataire ?
Un document confidentiel envoyé à la mauvaise personne peut constituer une violation de données personnelles au sens du RGPD : une atteinte à la confidentialité de données que l’organisation était chargée de protéger. Bulletin de paie, bilan comptable, pièce fiscale : ces documents révèlent des informations sur une personne identifiable, et leur divulgation à un tiers non autorisé entre dans le champ de la qualification.
Les obligations qui en découlent sont claires. Le RGPD impose aux responsables de traitement de documenter en interne toute violation de données, et de notifier à la CNIL celles présentant un risque pour les droits et libertés des personnes concernées. La notification se fait en deux temps : une notification initiale sous 72 heures si possible, complétée ensuite si des informations manquent. Si le délai de 72 heures est dépassé, les motifs du retard doivent être expliqués. La page officielle de notification à la CNIL détaille la procédure et les informations à transmettre.
Vigilance sur le délai de notification CNIL : les 72 heures courent à partir de la prise de connaissance de la violation, pas à partir de la fin de vos vérifications internes. La notification initiale peut être déposée même incomplète, puis enrichie. Attendre d’avoir « tout compris » avant de déposer fait courir le risque de devoir justifier un retard.
Toute violation ne déclenche pas obligatoirement une notification : le RGPD réserve cette obligation aux violations présentant un risque pour les personnes. Un document chiffré envoyé par erreur, sans que le destinataire erroné puisse l’ouvrir, illustre un cas où l’évaluation du risque peut conduire à ne pas notifier — décision qui doit alors être motivée et documentée au même titre qu’une notification. Cette évaluation relève d’une analyse au cas par cas, et le registre des traitements comme la documentation de l’incident constituent la colonne vertébrale de votre preuve : qui a reçu quoi, quand, et quelles mesures ont été prises.
À retenir : documenter systématiquement, notifier sous 72 heures si un risque est identifié, informer les personnes concernées lorsque le risque est élevé. En cas de doute sur la qualification, les fiches pratiques de la CNIL et, si besoin, un conseil juridique spécialisé complètent utilement cet article.
Vérifier l’identité du destinataire : méthode en quatre étapes
La prévention ne demande pas plus de vigilance : elle demande une procédure écrite. Une procédure incompatible avec un pic d’échéances fiscales ne sera jamais appliquée ; les quatre étapes suivantes sont calibrées pour tenir en moins d’une minute par envoi.
- Contrôler les coordonnées complètesLire l’adresse mail intégrale — nom et domaine — et la recouper avec la fiche client, pas avec la suggestion d’autocomplétion. En cas d’homonymie, le domaine et l’orthographe exacte font la différence.
- Confirmer l’identité du destinatairePour un nouveau contact ou un envoi particulièrement sensible, une confirmation préalable par un canal distinct (appel, réponse à un mail antérieur du client) évite l’erreur d’adresse obsolète ou usurpée.
- Faire valider les envois critiquesUne double validation par un collègue pour les documents les plus sensibles : bilans, pièces fiscales, dossiers complets. Le coût en temps est minime, la protection décisive.
- Conserver la preuve d’envoiHorodatage, accusé de réception, journal de transfert : la traçabilité permet de prouver que le document est bien arrivé au bon client en cas d’audit, de litige ou de simple doute d’un destinataire.
Intégrée dans un flux de travail sous pression, cette méthode se transforme en réflexe : le contrôle d’adresse devient aussi automatique que la signature du courrier. Les recommandations de bonnes pratiques publiées par la CNIL et l’ANSSI sur la protection des données vont toutes dans le même sens : sécuriser le processus, pas seulement demander aux personnes d’être attentives.
Quels outils remplacent la pièce jointe mail pour les documents sensibles ?
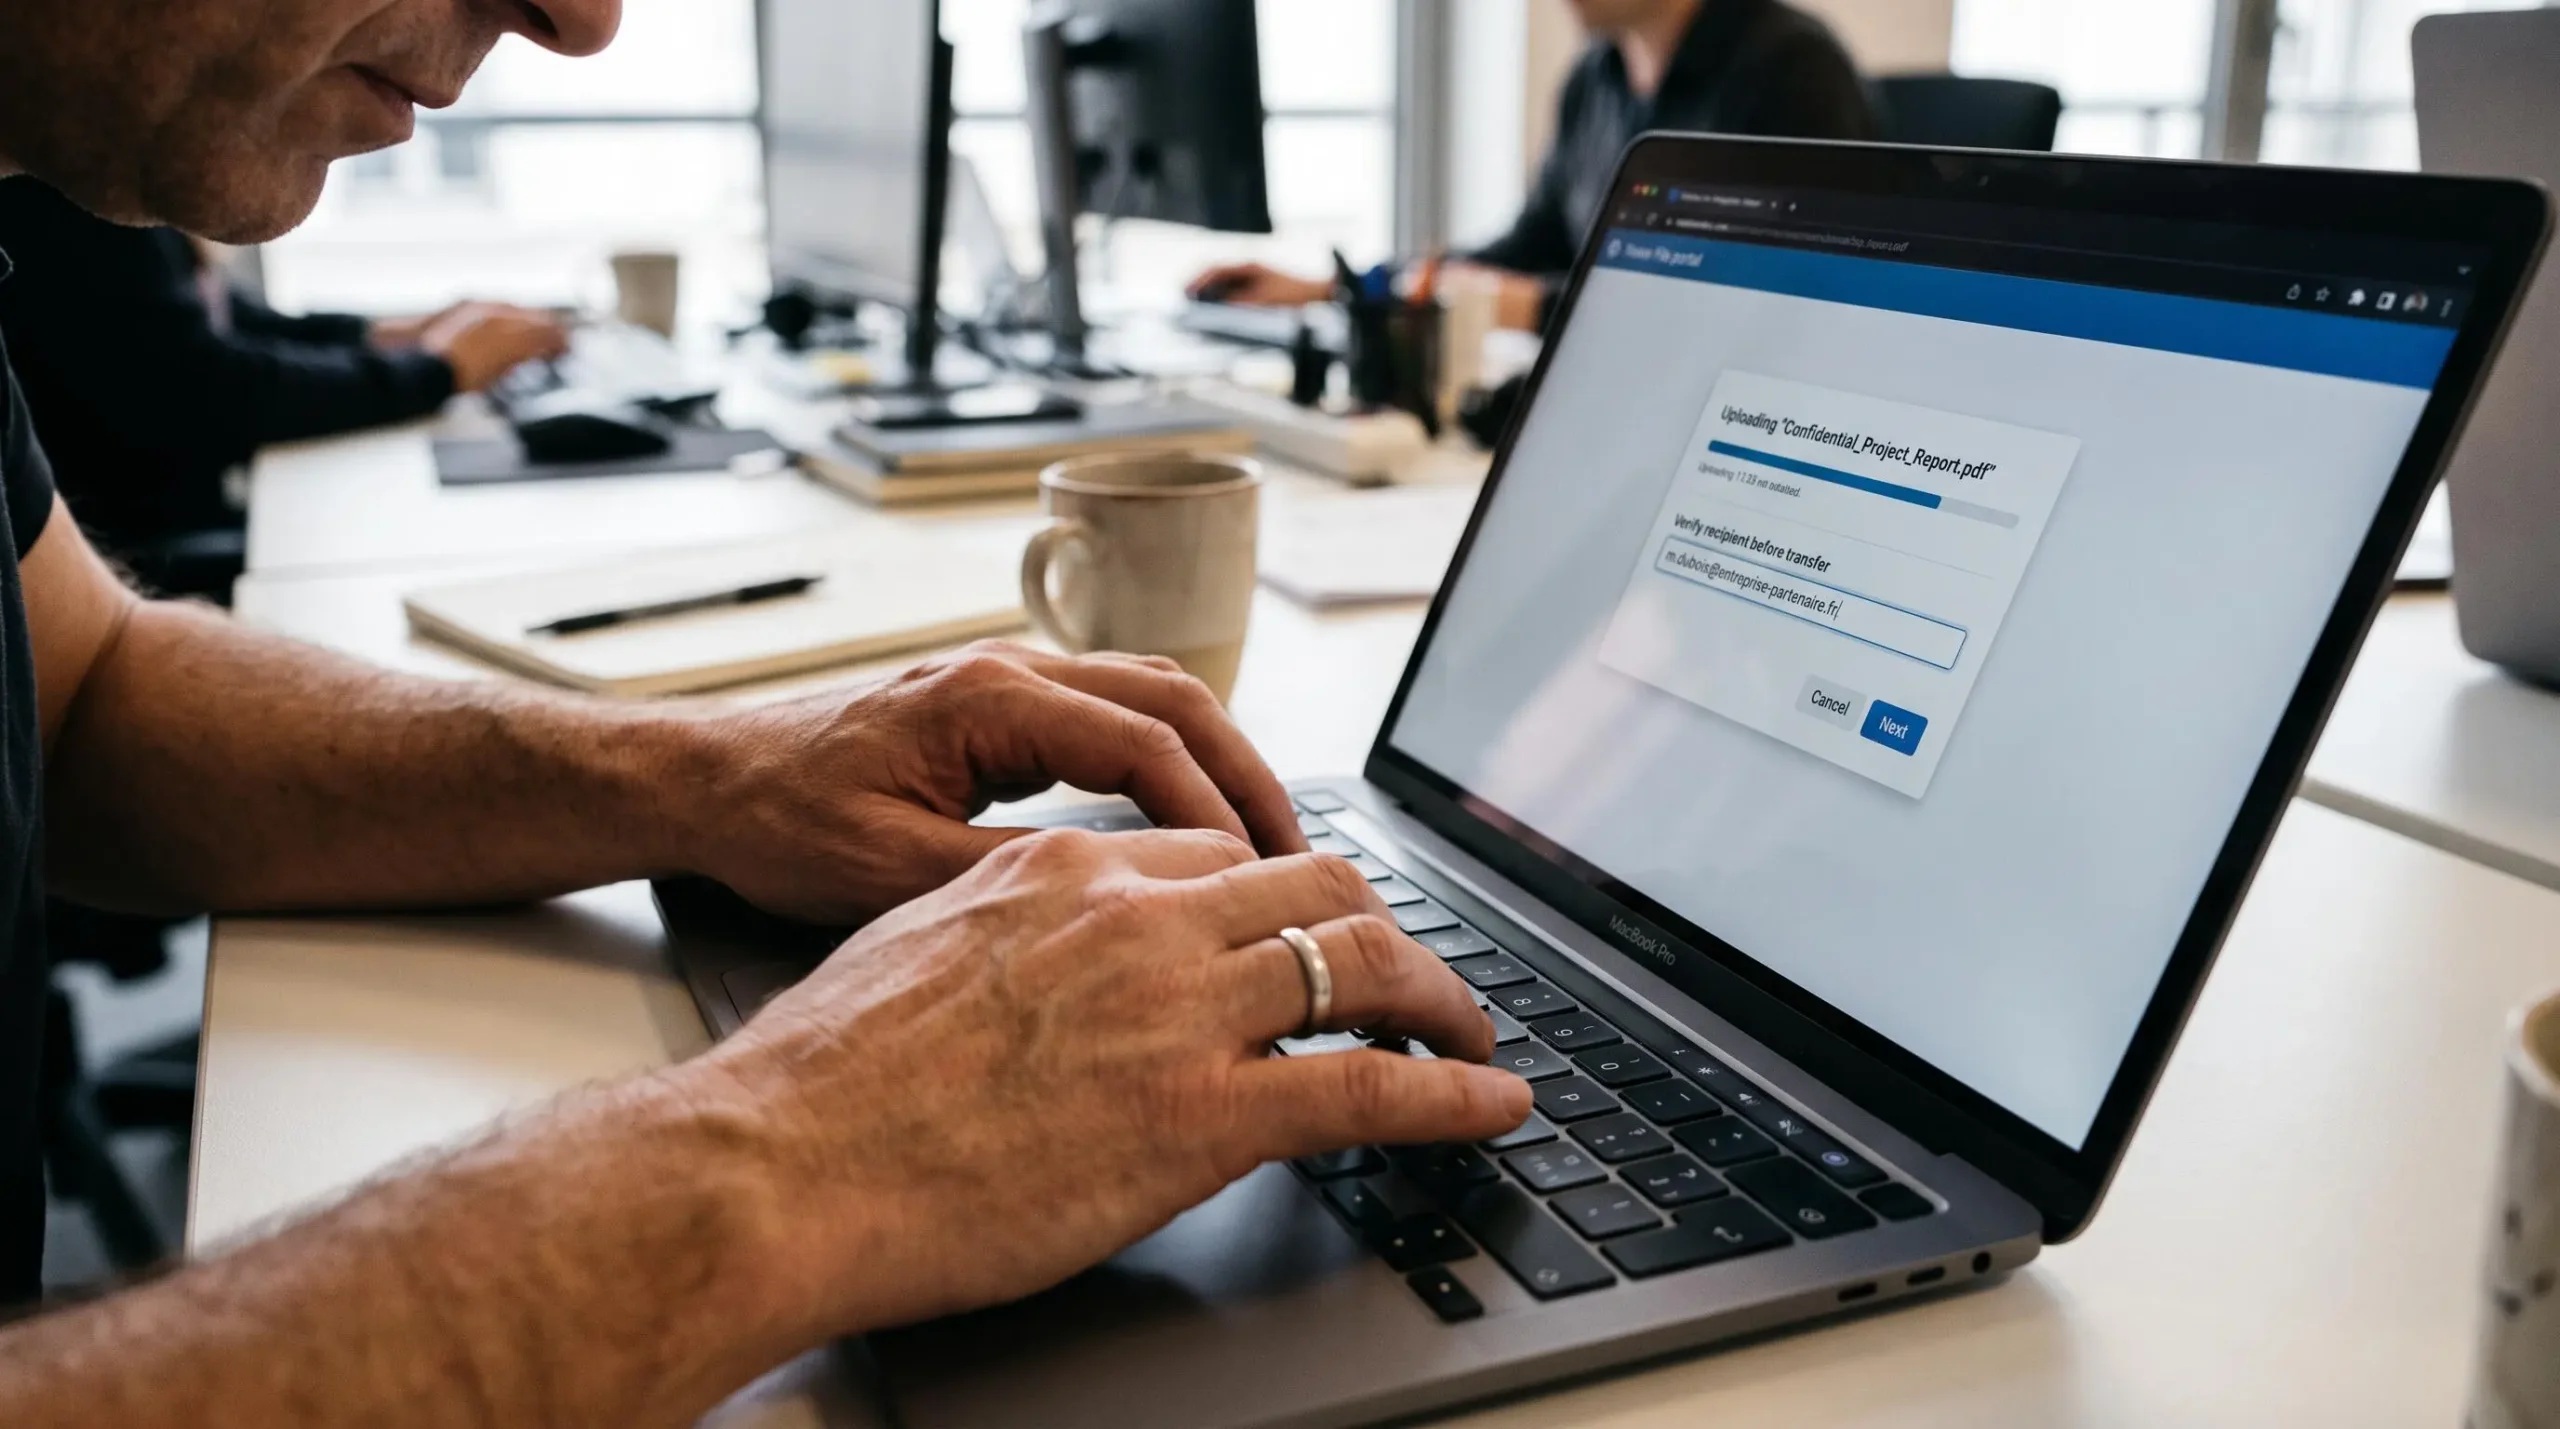
Trois familles d’outils permettent de remplacer la pièce jointe classique. Leur lecture comparative doit rester nuancée : le chiffrement du fichier protège le contenu, pas le choix du destinataire. Un fichier chiffré envoyé à la mauvaise adresse reste une erreur — atténuée si le destinataire erroné ne peut pas ouvrir le document, mais l’envoi reste à qualifier.
| Critère | Chiffrement de fichier | Portail d’échange | Transfert géré |
|---|---|---|---|
| Protection du destinataire | Non : protège le fichier, pas l’adresse | Oui : confirmation du destinataire | Oui : contrôle et traçabilité de l’envoi |
| Traçabilité des échanges | Limitée au fichier | Journal des dépôts et accès | Journal complet des transferts |
| Simplicité pour le destinataire | Mot de passe à transmettre | Accès via identifiants | Lien sécurisé |
| Coût | Souvent faible | Abonnement | Abonnement |
Pour arbitrer, les certifications servent de boussole. La certification CSPN délivrée par l’ANSSI, mise en place en 2008, repose sur des tests en « boîte noire » réalisés en temps et délais contraints ; elle offre une évaluation de sécurité accessible aux éditeurs, en alternative aux évaluations Critères Communs dont le coût et la durée peuvent constituer un obstacle. Le label SecNumCloud, également porté par l’ANSSI, attache quant à lui des exigences de souveraineté à l’hébergement cloud, et la norme ISO 27001 couvre le système de management de la sécurité d’une organisation. Ces référentiels ne se substituent pas les uns aux autres : ils éclairent des périmètres différents d’une même exigence de confiance.
Sécuriser un dossier avant partage : le guide pas à pas
Transformer ces éléments en pratique durable demande une feuille de route en quatre temps, réalisable dès demain matin.
- Écrire la procédure d’envoiUne page suffit : contrôle d’adresse, confirmation d’identité, double validation, documentation. C’est le remède direct à l’absence de procédure écrite constatée dans beaucoup de structures.
- Choisir le canal selon la sensibilitéDéfinir un arbre de décision simple : document courant en mail, document sensible sur canal contrôlé et traçable.
- Installer le réflexeUne courte session d’équipe sur la procédure vaut mieux qu’un long règlement : la procédure se pratique, elle ne se distribue pas.
- Documenter chaque envoi sensibleLe journal des échanges devient votre registre de preuve en cas d’audit ou de question d’un client.
Les objections classiques se traitent frontalement. La complexité : une procédure de quatre étapes calibrée pour tenir en moins d’une minute par envoi. L’adhésion des clients — « mes clients ne voudront pas changer leurs habitudes » : un lien sécurisé cliquable est souvent plus simple qu’une pièce jointe lourde, et l’explication en une phrase suffit dans la majorité des cas. Le budget : plusieurs niveaux d’outillage existent, du chiffrement gratuit au transfert géré par abonnement, et le coût d’un seul incident notifiable dépasse largement celui d’une prévention outillée.
Pour la barrière technique de base, le guide pour mettre un mot de passe dans les dossiers détaille les outils permettant de chiffrer un dossier avant tout partage. Et pour optimiser le canal mail lui-même lorsque vous y restez, ces bonnes pratiques pour envoyer des dossiers par mail complètent la démarche sur l’aspect délivrabilité.
- Après une erreur d’envoi : rappel, contact du destinataire, documentation horodatée, qualification de la violation.
- Une violation présentant un risque se notifie à la CNIL sous 72 heures, avec complément possible ensuite.
- Avant chaque envoi sensible : contrôle de l’adresse complète, confirmation d’identité, double validation, preuve d’envoi.
- Le chiffrement protège le fichier, pas le choix du destinataire : le canal contrôlé et la traçabilité complètent la protection.
- Les certifications CSPN, SecNumCloud et ISO 27001 servent de critères objectifs pour choisir un outil.
Cet article fournit une information générale sur les pratiques d’envoi sécurisé et les obligations RGPD applicables en France. Il ne remplace pas une analyse juridique personnalisée : en cas d’incident réel ou de doute sur une obligation de notification, rapprochez-vous de la CNIL ou d’un conseil spécialisé en protection des données.
L’erreur de destinataire n’est ni une fatalité ni une faute : c’est un risque process qui s’immunise par trois verrous — vérification d’identité avant l’envoi, canal contrôlé pendant, traçabilité après. Une responsable administrative peut protéger les données de ses clients sans budget démesuré : une procédure d’une page, un canal adapté aux documents sensibles et un journal des échanges suffisent à transformer un envoi anxiogène en geste vérifiable. La prochaine étape tient en une action : rédiger cette procédure, dès le prochain envoi de bilan.